Author Archives: esseti

Decreto GDPR: la pubblicazione del testo in Gazzetta Ufficiale

6 Set , 2018,
esseti
, , , ,

Il decreto delegato di adeguamento della normativa nazionale alle disposizioni del GDPR è stato pubblicato in Gazzetta Ufficiale.

Decreto GDPR

Il Decreto pubblicato sulla Gazzetta ufficiale  pone al Garante Privacy nuovi grandi poteri e altrettante responsabilità.

L’ottica è quella di mettere nei prossimi mesi l’Italia nelle condizioni di passare definitivamente dal vecchio al nuovo sistema privacy attraverso una “regia” unificata, facendo riferimento ad un unico  contesto normativo, costituito da fonti regolatorie su più livelli.

Si tratta però di un passaggio non facile


Il pilastro portante della costruzione è costituito ovviamente dal GDPR. Il contesto nazionale però, pur ruotando tutto intorno al regolamento europeo, è costituito sia dal nuovo decreto delegato che dal vecchio decreto delegato come novellato a seguito della entrata in vigore di quest’ultimo.

Il quadro normativo che emerge dopo la pubblicazione del decreto di adeguamento è destinato a complicarsi ulteriormente, accentuata dal forte rafforzamento dei poteri del Garante che si estende anche alla adozione di regole deontologiche, provvedimenti a carattere generale e misure di garanzia che si configurano di fatto come un ampio strumentario di soft law.

Un provvedimento particolarmente interessante che il Garante dovrebbe adottare in futuro riguarda l’individuazione di modalità semplificate di adempimento degli obblighi di quei titolari classificabili come PMI. A questo proposito, è bene ribadire come il margine di manovra del Garante sia estremamente limitato, visto che tali modalità semplificate potranno essere previste solo nei limiti di quanto consentito dal GDPR, il quale prevede limitatissime deroghe per le PMI.

È inoltre importante chiarire che il provvedimento del Garante si applicherà solo a quelle aziende che rispettino tutti i requisiti della definizione di PMI fissati a livello europeo (meno di 250 dipendenti; fatturato annuo non superiore a 50 milioni di euro oppure totale di bilancio annuo non superiore a 43 milioni di euro), da valutarsi anche tenendo conto dei dati di eventuali imprese associate e collegate.

Windows Server 2008: termina il programma di supporto

3 Set , 2018,
esseti
, , , , , , , , , , ,
UpDateMicrosoft

Dopo il termine del supporto "Extended" per Windows Server 2003 a partire dal 14 luglio 2015, Microsoft annuncia altre due importanti scadenze per i servizi di supporto aggiornamento.

Fonti:Microsoft

Il primo termine è quello del 9 luglio 2019  con il quale terminerà il supporto per SQL Server 2008 e il secondo quello del  14 gennaio 2020  dal quale terminerà definitivamente il  supporto sugli ormai obsoleti S.O.  della famiglia Windows server 2008.

La fine dei programmi di rilascio degli aggiornamenti di sicurezza rendono questi sistemi, se ancora presenti in alcune strutture,  esposti ad alto richio di attacco alla sicurezza.

Problema non da poco, visto che questo significa  non rispettare l’adeguamento alle normative del settore e in particolar modo  l’adeguamento alla normativa il GDPR.

Pertanto tutte le Aziende che ancora utilizzassero sistemi Windows Server 2008 , o addirittura ancora la versione 2003, dovranno valutare attentamente la necessità di aggiornare il proprio sistema di protezione, adeguando i servizi alle opzioni disponibili sul mercato.

Nel pieno fervore della Digital Transformation ed in linea diretta con le misure tecnico organizzative che ci impone il GDPR, Microsoft si mantiene quindi in prima linea nell’implementazione delle soluzioni tecnologie innovative necessarie a migliorare le performace della gestione dei sistemi operativi esistenti nelle realtà aziendali .


L’esecuzione degli aggiornamenti sugli attuali Sistemi Operativi può essere effettuata, entro la scadenza indicata al 2020 in modalità cloud o locale, sfruttando le licenze esistenti per acquisire un servizio di abbonamento esteso fino a tre anni e avere quindi la possibilità gestire la tempistica di adeguamento in maniera programmata.

Le soluzioni ufficiali proposte da Microsoft sono implementate su infrastrutture ON-PREMISE e sulla piattaforma CLOUD di AZURE.

L’esecuzione degli aggiornamenti sugli attuali Sistemi Operativi può essere effettuata, entro la scadenza indicata al 2020 in modalità cloud o locale, sfruttando le licenze esistenti per acquisire un servizio di abbonamento esteso fino a tre anni e avere quindi la possibilità gestire la tempistica di adeguamento in maniera programmata.

Contattaci per avere maggior informazioni e programmare gli interventi necessari

Evita interruzioni lavorative e sfrutta questa opportunità per adottare le tecnologie di sicurezza e innovazione più moderne

Competenze digitali e professioni nell’era dell’industria 4.0. Sicurezza e Big Data

10 Ago , 2018,
esseti
, , , , , , , , ,

Siamo davvero preparati ad affrontare i diversi cambiamenti richiesti dal mercato del lavoro? ma soprattutto siamo consapevoli che questi cambiamenti non riguardano solo chi deve iniziare la propria carriera lavorativa?

Fonti: Assinform; Hays; Bitmat; il sole24Ore;

La digitalizzazione e le trasformazioni del modello industria 4.0 stanno infatti cambiando il modo in cui tutti noi lavoriamo come mai era successo prima d’ora.

Per questo dobbiamo dare peso e valore all’ inquadramento delle competenze in tutti i contesti lavorativi, e durante tutto l’arco della vita lavorativa.

Soprattutto in un mondo del lavoro che richiede sempre più flessibilità non solo nell’accesso ma anche nella costruzione della propria crescita professionale.

Tutti i lavoratori, sempre di più, saranno misurati su skill rispondenti alla capacità di gestire la trasformazione digitale.

Il problema principale però è che questo orientamento è ancora troppo poco diffuso nelle imprese, nelle pubbliche amministrazioni, nei cittadini. Ogni aspetto della nostra vita è caratterizzato dall’interazione digitale, illudendoci di poterne gestire il controllo e la capacità di gestione.

Le aziende devono dimostrare di saper programmare le proprie necessità di collaboratori per il futuro, poiché i loro migliori competitors lo stanno già facendo. Dal canto loro i professionisti devono fare tutto quello che è in loro potere per rimanere nel mercato del lavoro per molti anni a venire.

I cambiamenti legati alle nuove normative in diversi mercati e il continuo focus sulla trasformazione digitale, stanno portando alla luce aspretti significativi sul fronte delle competenze ma anche delle nuove figure professionali.

Ci sarà soprattutto aumento di richieste per leader che possono testare i nuovi sistemi tecnologici, al fine di assicurane affidabilità, provvedere soluzioni in caso di attacco informatico e tenerli sempre aggiornati, facendoli rimanere in linea con le nuove tendenze del mercato.

Profili come  Chief Cyber Security Officers (CCSOs) per supervisionare l’organizzazione relativamente alla cyber security e il team di ingegneri che la implementeranno, sono un esempio significativo di questa nuova tendenza.

La gestione della Sicurezza e della Privacy

Sulla spinta del General Data Protection Regulation (GDPR) attualmente recepito in Italia e in Europa, le aziende ricercano molti esperti in governance dei dati.

E’ stato stimato che questo regolamento creerà all’incirca opportunità di lavoro per 75.000 profili di Data Protection Officer nel mondo. Il GDPR impone limiti sui dati da processare e sulla profilazione degli utenti/consumatori, aumentando la responsabilità delle aziende nel conservare e gestire i dati personali.

E’ un momento vitale di legislazione e ogni leader di impresa dovrebbe capirne l’impatto, perché sarà profondo.

Purtroppo molte imprese devono ancora comprenderne la rilevanza e la portata del fenomeno e i Dirigenti dovranno dimostrarsi all’altezza di affrontare la situazione. Per questo stanno emergendo nuovi profili dirigenziali in grado di gestire una sempre più complessa composizione di dati e comportamenti degli utenti, abbattere le barriere con le aziende, migliorare l’esperienza del consumatore e innovare le aree a più alta domanda.

Gestire e analizzare i dati

I Big Data alimentano quindi la creazione di prodotti e sistemi sempre più avanzati e le c.d. AI (Artificial Intelligence)  e questo processo diventa il nuovo vero cuore delle aziende.

In questo contesto emergono quindi le richieste verso profili che siano in grado di sviluppare questi sistemi per garantire alle aziende la costruzione di un asset vitale, quello della raccolta e gestione delle informazioni, ormai riconosciuto come patrimonio da valorizzare nel modo più proficuo possibile.

I Big Data stanno guidando la richiesta di personale per molti settori di mercato e per specifici ruoli.

Risultano essere infatti i più ricercati dalle aziende per gestire per vendite e marketing

Secondo le previsioni di Kelly Services, in ambito sales & marketing assisteremo nel corso del 2018 a una forte domanda di professionisti con queste competenze e di alcuni specifici ruoli in particolare. Il Digital Crm Manager, per esempio, è un profilo che ha acquistato importanza con la proliferazione dei dati social in azienda, sotto forma di like, retweet, commenti, cookie di navigazione. Interazione con la tecnologia. accessibili ad una nuova parte della popolazione e offrono al contempo un diverso modo di rapportarsi con gli utenti già esistenti.

Nelle direzioni commerciali emergono anche Profiling Manager che hanno il compito di organizzare al meglio i dati raccolti in area Crm e profilare nuovi segmenti di clientela con cui instaurare la migliore relazione, sia online che offline.

In stretto legame con queste figure, molto richiesti risultano quindi i  Digital Strategist che in qualità di esperti conoscitori di Internet, delle infrastrutture digitali dei nuovi media e dei social network, hanno il compito di realizzare le strategie di fidelizzazione e acquisizione.

L’importanza degli skill digitali è tuttavia evidente per tutti i settori lavorativi e produttivi.

Con riferimento a quanto emerge dall’Osservatorio delle Competenze Digitali 2018, condotto da Aica, Anitec-Assinform, Assintel e Assinter Italia, in collaborazione con MIUR e AGID, il peso delle competenze digitali cresce in tutti i settori produttivi con un’incidenza media del 13,8%, ma con punte che sfiorano il 63% nelle aree “core” di Industria e il 41% nei Servizi.

La prima sfida però da compiere è quella della revisione delle priorità strategiche.

Come abbiamo evidenziato in apertura infatti la transizione ad un approccio “digitale” è ancora a un livello troppo basso nella scala di queste priorità  priorità  e bisognerà lavorare ancora per aumentare tale consapevolezza.
GDPR: Una sintesi per aziende ed enti

7 Ago , 2018,
esseti
, , , , , ,

Dal 25 maggio è in vigore la nuova normativa in materia di protezione dei dati personali (GDPR).

Ecco un elenco dei passaggi più significativi necessari per rispondere alla nuova normativa e alle disposizioni contenute nel Regolamento UE 2016/679.

Ogni trattamento deve fondarsi sul rispetto dei principi di liceità, limitazione delle finalità e minimizzazione dei dati fissati nel Regolamento (artt. 5 e 6) e garantire agli interessati tutti i diritti previsti (artt. 13-22) tra i quali il diritto di accesso, rettifica, portabilità e cancellazione dei dati personali o limitazione del trattamento.

Ai titolari spetta il compito di decidere autonomamente le modalità, le garanzie e i limiti del trattamento dei dati personali, anche attraverso un apposito processo di valutazione (Data Protection Impact Assessment – DPIA) che tenga conto dei rischi noti o evidenziabili e delle misure tecniche e organizzative (anche di sicurezza) necessarie per mitigare tali rischi.

Si tratta di uno strumento fondamentale per disporre di un quadro aggiornato dei trattamenti in essere. È obbligatorio per realtà aziendali con più di 250 addetti. Tuttavia, l’obbligo prescinde dal requisito dimensionale nel caso in cui i dati oggetto del trattamento possano presentare un rischio per i diritti e le libertà degli interessati, il trattamento non sia occasionale o includano dati sensibili, genetici, biometrici, giudiziari. I contenuti minimi sono indicati all’art. 30 del Regolamento. Deve avere forma scritta, anche elettronica, e va esibito su richiesta al Garante.

Il titolare e il responsabile del trattamento sono obbligati ad adottare misure tecniche e organizzative idonee a garantire un livello di sicurezza adeguato al rischio del trattamento (con l’obiettivo di evitare distruzione accidentale o illecita, perdita, modifica, rivelazione, accesso non autorizzato). Ad esempio per trasferire, archiviare e ricevere informazioni dovrebbe impiegare tecnologie specifiche per rendere il dato anonimo e quando non è più necessaria la conservazione dei dati personali, gli stessi dovrebbero essere distrutti, cancellati o resi anonimi.

La designazione (in alcuni casi obbligatoria) di un DPO riflette l’approccio responsabilizzante del Regolamento. Fra i suoi compiti rientrano la sensibilizzazione e formazione del personale, la sorveglianza sullo svolgimento della valutazione di impatto, la funzione di punto di contatto per gli interessati e per il Garante per ogni questione attinente l’applicazione del Regolamento.

L’era della Cybersecurity trasversale e pervasiva

Ago , 2018,
esseti

Cresce la domanda di Cybersecurity anche grazie al nuovo Regolamento Europeo in tema di Protezione dei dati (GDPR)

Fonti: Agenda Digitale; Garante Prinvacy; 

E’ ormai un dato di fatto che il tema della sicurezza delle risorse e degli asset ICT è prioritario non solo per i responsabili ICT aziendali, ma per gli stessi top manager.

La spinta normativa e la sempre più diffusa “globalizzazione” dei sistemi IT a indotto l’economia aziendale a dirottare l’attenzione sempre più verso questo tipo di investimento strutturale.

Stiamo entrando insomma nell’era della “cybersecurity trasversale e pervasiva” .

Il mercato italiano sta sviluppando una tendenza di constante crescita dell’investimento in sicurezza IT, indicando questo tipo di investimento come prerequisito essenziale per ogni tipo di attività produttiva o di servizio.

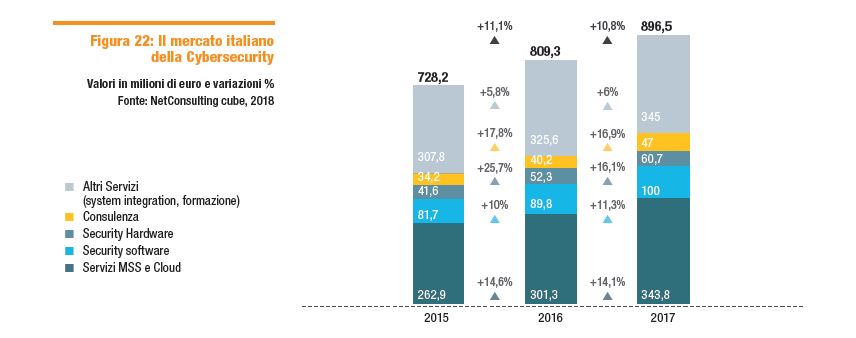
La spesa in Cybersecurity nel 2017 è cresciuta del 10,8%, sfiorando i 900 milioni di euro , distribuendosi su tutte le principali aree di attività coinvolte: Hardware, Software, Consulenza specialistica, System Integration, Security Managed Services, Cloud 

GDPR e Cybersecurity


Il ruolo del Nuovo Regolamento Europeo (GDPR) e del NIS

Con l’entrata in vigore nel maggio di quest’anno del General Data Protection Regulation (GDPR) e con il recepimento della direttiva NIS (Network Information Security), si è ormai definitivamente inserito il concetto di   cybersecurity  nelle strategie di investimento di tutte le aziende e organizzazioni pubbliche e private.

Da un lato quindi l’aumento delle minacce sull’acquisizione dei dati, dall’altro l’evoluzione del quadro regolatorio a livello europeo.

E’ entro questi confini che si viene quindi a delimitare il nuovo campo d’intervento del management aziendale.

Il GDPR uniforma la legislazione dei paesi membri in materia di protezione dei dati personali e pone in capo alle aziende nuovi obblighi.

Il NIS, volto a rafforzare la capacità di gestione della sicurezza di reti e sistemi a livello europeo, è stato recepito nel Piano Nazionale per la Protezione Cibernetica e la Sicurezza Informatica in Italia (2017) ed anche dal Piano Triennale per l’Informatica nella Pubblica Amministrazione 2017-2019.

Il trend di crescita è appena iniziato

In una prima fase la richiesta di supporto al percorso di adeguamento al GDPR, ha coinvolteo le aziende principalmente nell’analizzare i propri processi di flussi informativi per una attenta valutazione dei rischi a cui potevano essere esposte in caso di eventi dannosi (perdita oa cquisizione estrna) .

A rafforzare il trend di crescita del mercato della cybersecurity, attivato dalla messa in sicurezza dei processi nei quali è stata verificata la necessità di intervento, contribuirà quindi anche  l’applicazione delle attività di manutenzione dei sistei implementati  e che proseguiranno almeno nel medio termine. Basti pensare che esso impone attività continue riguardanti:

  • la mappatura di tutti i dati trattati, la valutazione e il conseguente adeguamento delle misure di protezione, inclusi i sistemi di crittografia;
  • la possibilità dell’interessato di esercitare il diritto d’accesso ai dati trattati e il diritto all’oblio;
  • il diritto alla portabilità dei dati, ovvero di ricevere e trasferire liberamente a un altro titolare i propri dati personali;
  • la notifica all’authority e agli interessati eventuali incidenti o data breach.


Approfondisci l’argomento alle nostre pagine dedicate. 

Applicazione del GDPR: gli ultimi chiarimenti in vista dell’applicazione del nuovo regolamento europeo

30 Apr , 2018,
esseti
, , , ,

In occasione dell’Evento, organizzato da DIGITAL 360 Group a Milano lo scorso 19 Aprile, sono stati affrontati i temi che avevano sollevato non poche polemiche nei giorni scorsi.

Fonti: Agenda Digitale; Garante Prinvacy; 

Applicazione GDPRAll’evento sono intervenuti autorevoli rappresentanti del Garante per la Protezione dei Dati Personali e del Cini – Consorzio Interuniversitario Nazionale dell’informatica.
Ecco la sintesi su alcune questioni di particolare interesse ai fini dell’applicazione in ambito aziendale, del nuovo regolamento europeo.


GDPR unico riferimento

A far data dal 25 maggio 2018, la legge riferimento sarà il GDPR.

Con il nuovo Dlgs, di cui il Governo sta discutendo la bozza per l’adeguamento della normativa nazionale alle disposizioni del presente regolamento, sarà abrogata la direttiva 95/46/CE (regolamento generale sulla protezione dei dati).

Tale intervento è diretto essenzialmente a settori specifici di attività, quali ad esempio la sanità e la ricerca.

Il GDPR sarà comunque obbligatorio in tutti i suoi elementi e direttamente applicabile in ciascuno degli Stati membri.


La figura del Data Privacy Officer (DPO)

Con il nuovo regolmento europeo è stata delineata anche una nuova figura professionale, Data Privacy Officer – DPO, che sarà ritenuta obbligatoria solo in alcuni ambiti.

Dove tale figura sarà obbligatoria, questi potrà essere un consulente esterno all’azienda ma dovrà possedere i requisiti di professionalità, indipendenze e autonomia di spesa, diventando una sorta di auditor interno dei processi di trattamento dei dati personali.

Sarà anche il Soggetto che  il Garante contatterà in caso debba acquisire informazioni o formulare contestazioni rivolte a chi tratta i dati personali in azienda.

Il DPO si configura essenzialmente come un esperto conoscitore dei processi e dei dati aziendali oltre che delle norme e tendenzialmente non è da identificarsi né in una figura di Avvocato né di un Informatico.


Certificazioni o codici di condotta dei DPO

Non esiste alcuna norma del GDPR che imponga di certificarsi o di aderire ad un codice di condotta anche perché non esiste ad oggi alcun organismo autorizzato dagli organi competenti a rilasciare certificazioni relativamente alla conformità del presente regolamento.

Le attestazioni delle competenze professionali raggiunte o della formazione eseguita possono essere utili per valutare un candidato, ma non rappresentano e non equivalgono a una “abilitazione” allo svolgimento del ruolo del DPO (né interni né esterni).


Oltre il 25 Maggio, quali sanzoni?

Il Garante privacy rimanda di sei mesi controlli e relative sanzioni.

Il Garante italiano si pone nella stessa scia del CNIL, l’Autorità garante francese, che ha dichiarato l’istituzione di un grace period durante il quale non sanzionerà le aziende che, a seguito di ispezioni, dovessero risultare inadempienti rispetto ai nuovi obblighi introdotti dal GDPR (purché i titolari siano in buona fede, dimostrino di avere avviato un processo di adeguamento e uno spirito di collaborazione con l’Autorità).

Resteranno sanzionabili le condotte che violano regole già consolidate da tempo nella normativa nazionale e confermati dal GDPR.

Non è definito il quadro sanzionatorio nel dettaglio per mantenere un grado di discrezionalità nell’applicazione.

Il Regolamento distingue le violazioni in due gruppi tali da corrispondere a illeciti più o meno gravi; l’art. 83 del GDPR prevede che “siano in ogni singolo caso effettive, proporzionate e dissuasive”.


Valutazione d’impatto

L’estensione e il contesto del trattamento, il numero di soggetti interessati e la natura dei dati oggetto di trattamento costituiscono fattori da tenere in debito conto nel determinare l’obbligatorietà della valutazione d’impatto.

Le nomine degli Autorizzati al trattamento (già Incaricati ex D.Lgs 196/2003) sono redatte sulla base delle caratteristiche e delle esigenze aziendali derivanti dalla valutazione d’impatto effettuata.


Applicare il GDPR? Non è così immediato

18 Apr , 2018,
esseti
, , , ,

Il nuovo dilemma ad un mese dall’applicazione del nuovo Regolamento europeo

Fonti: Altarex; Interlex; OmiaVis; Il Fatto Quotidiano

adeguamento al GDPR


Si fanno sempre più serrate le polemiche che in questi giorni animano il dibattito  a seguito dell’approvazione dello Schema di Decreto Legislativo che introduce disposizioni per l’adeguamento della normativa nazionale al Regolamento (UE) 2016/679, ovvero il GDPR – General Data Protection Regulation.

Nonostante le tempistiche fossero ampiamente compatibili con le “necessità” di adeguamento dei singoli Stati membri , solo il 21 marzo scorso, “ancora” in fase di formazione del nuovo Governo, il Consiglio dei Ministri ha annunciato l’approvazione dello Schema di Decreto Legislativo di recepimento.

Questo non ha certo portato a semplificare e tanto meno a chiarire le modalità con cui occorre gestire l’applicazione delle norme sull’intera materia Privacy. Anzi.

Le associazioni nazionali più rappresentative nel settore della protezione dei dati personali (ANORC Privacy e ANORC Professioni, ANDIP, Associazione Privacy Italia, Istituto Italiano Privacy, ANGIF, ANDIG e Federprivacy) sono già mobilitate per intraprendere un’azione congiunta contro il Decreto in questione.

A questo coro si aggiunge anche la voce di molti esperti del settore e di altre Associazioni di Categoria, non solo per contestare l’aspetto legato alle tempistiche e modalità con cui è stato approvato lo schema, ma anche per un vizio non indifferente per così dire di interpretazione.

La questione sostanziale è infatti legata alla previsione di un’abrogazione dell’intero Codice per la protezione dei dati personali (e delle sanzioni penali ivi previste), indicata nello stesso Schema di Decreto, che appare verosimilmente incostituzionale.

La delega al Governo per far fronte all’adeguamento al GDPR, prevedeva di abrogare soltanto le disposizioni del regolamento vigente (decreto lelgislativo 193/2003)  in contrasto con i principi indicati al livello europeo.

Un esercizio di coordinamento tra le due normative che ovviamente è stato ignorato dai nostri legislatori, che hanno individuato la soluzione più idonea nell’abrogazione dell’intero Codice in materia di protezione dei dati personali.

Resta comunque una scadenza certa, il 25 maggio prossimo, per risolvere tutta la questione.

Intanto le imprese e i soggetti interessati continuano a confrontarsi con dettagli sempre più confusi e incerti rispetto alla gestione dei dati e alla loro tutela, mentre è in atto una vera e propria bufera scatenata anche a seguito della vicenda “Cambridge Analytica”.

La vicenda sembra quindi aprire scenari del tutto nuovi, diretti probabilmente ad ulteriori “approfondimenti”.


Regole più stringenti per la protezione dei dati con il nuovo GDPR

17 Apr , 2018,
esseti
, , , , , , , , ,

Le nuove norme sul GDPR impongono livelli di affidabilità crescenti per conservare e custodire i dati.

Fonti: Digital4, CarCom

protezione dei dati


Con l’entrata in vigore delle nuove norme per la protezione dei dati (GDPR) ormai alle porte, tutte le imprese non possono più ignorare l’importanza della valutazione d’impatto sulla vulnerabilità dei dati gestiti e custoditi.

Si tratta quindi di un’intervento non più prorogabile, una misura preventiva inerente il risk assessment che ciascun titolare del trattamento è tenuto ad effettuare.
Non tanto per essere in “regola” con le norme, ma ormai anche per evitare ripercussioni economiche significativi, in caso di attacchi o perdite inaspettate di dati.

Per prepararsi

Il Regolamento europeo in materia di protezione dei dati personali, il Reg. (UE) 2016/679 del Parlamento europeo (GDPR), è stato emanato dal Consiglio il 27 aprile 2016.
Le Imprese quindi hanno avuto ben due anni di tempo per prepararsi, verificando la rispondenza dei propri processi agli adeguamenti richiesti e ponendo misure idonee a garantire un livello di protezione dei dati a tutela delle persone fisiche con riguardo sia al trattamento dei dati personali che alla libera circolazione degli stessi.

In questo periodo quindi si sono moltiplicate informative, guide, servizi e consulenze per accompagnare le Aziende nella gestione di questa nuova

Ma quanto realmente le imprese hanno preso coscienza del problema?

Dove e come possono realmente essere protetti i dati nell’era della digitalizzazione, dei sistemi virtuali del cloud?
Non è strano infatti vedere come da un pò di tempo sia tornata una tendenza sempre più condivisa alla copia “fisica”.
O almeno a combinare più soluzioni diverse per gestire al eglio i rischi di perdita o interferenze.


L’articolo 5 della GDPR espone i principi chiave per la protezione dati e definisce come le aziende processano
le informazioni personali, come possono essere conservate e come dovrebbero essere protette.

Per rispondere ai principi indicati nel GDPR, qualsiasi azienda che si trova nella posizione di gestire i dati delle persone e quindi a salvaguardarli, deve dotarsi di un software di backup e configurarlo in base alle proprie strategie di conservazione dei dati.

Per chiarire la significatività di questo aspetto, basti guardare alle numerose discussioni emerse tra gli esperti, sulla valutazione d’impatto sulla protezione dei dati.
E’ bene sottolineare che l’applicazione di un’adeguata policy di back up, costituisce suprattutto una misura preventiva inerente il risk assessment che ciascun titolare del trattamento è tenuto ad effettuare sulla base della natura, dell’oggetto, del contesto e delle finalità del trattamento.

GDPR e Backup, come adeguarsi alla normativa

protezione dei dati


Le aziende che devono adeguare o addirittura implementare un sistema di Backup rispondente alla nuova normativa dovranno quindi interfacciarsi con i produttori software che offrono strumenti di backup e cifratura dei dati, oltreché gli apparati necessari per proteggere reti e sistemi operativi, come antivirus e firewall.

Dovranno quindi definire un sistema Software e Hardware coerente alla propria dimensione, carattaeristiche e natura dei dati da gestire.

Molte  piattaforme cloud stanno diventando il repository per eccellenza ma la garanzia di un’archiviazione anche “fisica” viene ormai considerata da molti come una “nuova rinascita”.

La tendenza quindi sembra essere quella di diversificare le modalità di gestione delle policy di Backup, evitando quindi di essere vulnerabili sul fronte di un unico sistema di archiviazione.

Nella scelta quindi degli strumenti da mettere in campo per gestire un efficace Backup aziendale, entrano in campo ovviamente i costi e le modalità di gestione e monitoraggio.

Le Aziende devono quindi valutare attentamente questo aspetto tenendo conto ovviamente delle priorità economiche, che non sono solo quelle dell’invetimento iniziale, ma anche e soprattutto quelle delle perdite causate dalla perdita dei dati, nonchè dalle operazioni di ripristino in mancanza di copie.


Contattaci per avere informazioni sui servizi e sulle policy di Backup più adatte alla tua attività


Al via i voucher per la digitalizzazione delle PMI

8 Nov , 2017,
esseti
, , , , , , , ,

Dal MISE arrivano 100 Milioni di Euro per accompagnare le imprese nei processi di digitalizzazione e di ammodernamento tecnologico

Fonte: MISE – Ministero dello Sviluppo Economico

agevolazioni digitalizzazione impreseIl Piano industria 4.0 continua ad essere alimentato attraverso nuove opportunità di investiento.
Il Ministero dello Sviluppo Economico ha finalmente dato attuazione con decreto direttoriale lo scorso 27 ottobre, alla DM 23 settembre 2014.

Sono state definite le modalità e i termini di presentazione delle domande di accesso alle agevolazioni che dovranno essere presentate esclusivamente per via telematica.

Le domande potranno essere presentate dalle imprese a partire dalle ore 10.00 del 30 gennaio 2018 e fino alle ore 17.00 del 9 febbraio 2018.

Già dal 15 gennaio 2018 sarà possibile accedere alla procedura informatica e compilare la domanda.

Le risorse sono ripartite per Regione attraverso l’utilizzo di Fondi quali il Fondo sviluppo e coesione e il PON Imprese e Competitività 2014-2020

I Voucher quindi saranno assegnati dopo la valutazione delle domande presentate e ovviamente in numero limitato ai fondi disponibili.

E’ quindi  importante essere preparati ad individuare i necessari investimenti e avviare fin da ora la fase di progettazione tecnica necessaria a descrivere il processo di  innovazione di cui l’azienda ha bisogno.

Si tratta di un’occasione importante che consente alle piccole imprese di rinnovare, mettere in sicurezza, rendere competitiva la propria attività, dimezzando il costo effettivo.

Per supportare le imprese nella realizzazione del processo di progettazione, compilazione e presentazione della domanda,  offriamo un servizio di consulenza completo che vi accompagna nel controllo degli adempimenti necessari e nella scelta degli investimenti più idonei.


Vuoi ottenere anche tu un voucher fino a 10.000 euro?

Hai la necessità di investire nell’area IT della tua azienda o nella formazione per la gestione dei servizi informativi?

Inviaci le tue richieste di approfondimento o contattaci per valutare insieme il tuo progetto di innovazione e scegliere le soluzione più vantaggiose.

Innovazione e competenze digitali nella legge di Bilancio 2018. Continuano le opportunità di investimento per le imprese italiane.

18 Ott , 2017,
esseti
, , , , , ,

Investimenti infrastrutturali e investimenti in formazione. Questi i binari su cui devono transitare nel 2018 le imprese italiane.

Fonti: Il sole 24 Ore, PMI.IT, La Repubblica.it

Investimenti IT agevolazioni per le Imprese

Tra gli elementi cardine della legge di Bilancio 2018 emerge ancora il tema dell’innovazione come fattore determinante dello sviluppo delle imprese.

Investire in innovazione è quindi la linea consolidata del Governo, per rafforzare e incentivare i piani di investimento delle imprese italiane.

La strada è tuttavia ancora molto lunga e soprattutto non priva di inconvenienti.

Basti pensare alle problematiche legate alla connettività che in molte aree del Paese risulta ancora sofferente, nonché alle problematiche della gestione della rete.

Ma al di là di questi aspetti, restano comunque necessari gli investimenti infrastrutturali, che le imprese, soprattutto quelle del comparto produttivo, non possono ignorare se vogliono acquisire competitività e quindi crescita su un mercato che ormai non può essere considerato diversificato.

La diffusione delle tecnologie in ogni ambito, impone un modello di gestione e di produzione ormai comune a tutte le imprese, basato sull’investimento in innovazione.

L’ opportunità di sfruttare ancora gli incentivi 4.0 come il superammortamento dei beni strumentali al 130%, riproposto nella Legge di Bilancio 2018,  è quindi fondamentale per lo sviluppo delle Imprese italiane, ed in particolare per le PMI.  Per tutto il 2018 c’è  quindi ancora margine per adeguare i propri sistemi e le proprie infrastrutture tecnologiche.

Resta invece al 250% l’iperammortamento, che riguarda gli investimenti in macchinari digitali e probabilmente al 140% per i software.

L’attenzione all’innovazione comporta quindi anche la necessità di gestire al meglio nuove tecnologie e strumenti digitali nei processi lavorativi . Per questo le Imprese non sono chiamate solo ad investire in infrastrutture a anche e soprattutto in formazione e sviluppo di competenze orientate all’innovazione digitale.

Nella legge di Bilancio è previsto infatti anche uno strumento nella forma di credito d’imposta per la formazione in abito di innovazione.

Questo ulteriore strumento invita quindi le imprese a preparare piani formativi specifici per il proprio personale e  gestire così gli investimenti tecnologici con le adeguate  competenze interne .


COSA POSSIAMO FARE PER TE

Investimenti IT

Contattaci per un supporto efficace alla valutazione dei tuoi investimenti IT e alla scelta delle soluzioni più idonee alla tua realtà produttiva.

Consulenza

Soluzioni e Servizi

Formazione IT

Consulta il nostro catalogo formativo e contattaci per definire piani di formazione personalizzati per la tua azienda.

Formazione aziendale

Catalogo Formazione