Come prepararsi a gestire al meglio la sicurezza in azienda
Assicurare alla gestione aziendale un sistema in grado di garantire la continuità delle attività in caso di eventi dannosi o predisporre un sistema di monitoraggio e controllo dei dati in maniera strutturata, sono ormai priorità essenziali per una efficace gestione aziendale e requisiti necessari per adempiere a specifici requisiti normativi.
Sappiamo ormai che l’imminente applicazione del nuovo regolamento europeo in materia di protezione dei dati (GDPR), richiede una predisposizione dei sistemi, delle competenze e delle strutture informative, adeguate a sostenere un standard specifico per la corretta gestione dei dati.
Uno dei pilasti principali dell’applicazione del nuovo regolamento indica infatti l’esigenza di definire un sistema di privacy by design, in cui la gestione della sicurezza non deve essere più un intervento ex-post ma un vero e proprio sistema di strumenti operativi e di processi di gestione adeguatamente progettati e applicati.
Ciò non ha implicazioni solo sulle modalità di gestione dei dati, ma anche ovviamente sugli strumenti che devono essere predisposti per assicurare un processo di adeguata protezione e gestione.
Esseti si affida ai produttori leader sul mercato per offrire ai propri Clienti soluzioni in grado di assicurare la continuità operativa in maniera flessibile, sicura e in linea con le prescrizioni normative.
Operare in sicurezza significa infatti garantire
il regolare utilizzo delle informazioni,
massimizzare l’efficacia della elaborazione e gestione dei dati aziendali
assicurare procedure ottimali per la conservazione o eliminazione dei dati secondo il rispetto dei regolmenti in materia di privacy e sicurezza
I nostri servizio di Consulenza e di Assistenza Tecnica sono mirati proprio a supportare le Imprese nella scelta degli strumenti più idonei ad assicurare questi obiettvi e a realizzare un efficace sistema di controllo e monitoraggio.
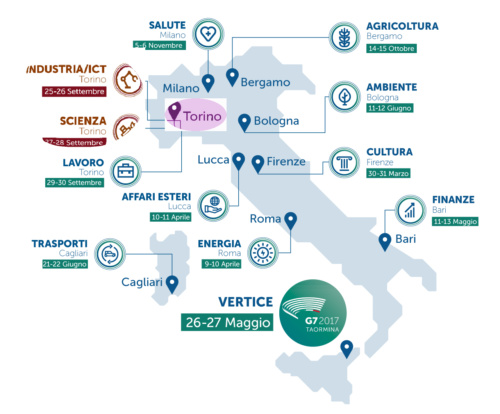
L’engagement group lanciato durante il Vertice di Taormina, rappresenta una prima assoluta, con i ministri del Lavoro, della Scienza e dell’Industria che si avvincenderanno per i tre meeting in sequenza, nella settimana che va dal 24 al 30 settembre
Come previsto dal calendario del G7 sotto la Presidenza Italiana , si svolgeranno a Torino gli incontri dedicati all’Innovazione, ICT e Scienza.
Le riunioni organizzate nell’ambito dei programmi del G7 2017, sono organizzate a livello ministeriale dalle principali democrazie mondiali, con l’obiettivo di coordinare le strategie comuni su sviluppo industriale legato alle tecnologie dell’informazione e della comunicazione.
Le linee di riferimento per la realizzazione di queste strategie passano dalla necessità di ridisegnare la società e il mercato del lavoro alla luce dell’impatto delle nuove tecnologie.
La tecnologia costituisce il primo diffusore della globalizzazione economica rendendo evidente la necessità di affrontare le sfide che l’innovazione pone in modo condiviso a livello internazionale.
Parole chiave: inclusione, apertura e sicurezza
Per questo i governi dovranno adottare piani in grado di rendere accessibile e fruibile l’utilizzo della tecnologia a tutti i livelli , ma allo stesso tempo dovranno disegnare efficaci strategie per la sicurezza, per minimizzare i rischi derivanti dalla maggiore diffusione delle tecnologie, sia per i cittadini che per il sistema economico.
Temi e programmi
Ribattezzato I-7, lo Strategic Advisory Board to G7 Leaders on People-Centered Innovation, avrà il compito di lanciare ai governi un invito all’azione, richiamando l’attenzione sul divario tra il potenziale offerto dal progresso tecnologico e l’effettivo utilizzo da parte delle istituzioni.
La struttura dell’Advisory Board prevede che ciascun paese del G7 e l’Unione Europea nominino un Referente, incaricato di selezionare un gruppo costituito da cinque innovatori.
Il Referente italiano è Diego Piacentini, Commissario per la Trasformazione Digitale.
I lavori del I-7, si concentreranno sulle opportunità che derivano dalla diffusione dell’intelligenza artificiale, sul valore dei big data e sui nuovi profili lavorativi che nascono di pari passo alle tecnologie digitali.
L’Italia presenta la fase due del piano industria 4.0
Nell’appuntamento di Torino il ministro Carlo Calenda farà il punto sul piano industria 4.0 e in particolare presenterà la cosiddetta fase due del piano, integrato nella manovra di bilancio.
Fase molto importante sarà quella della realizzazione dei nuovi Bandi per i Competence Center.
Si tratta di strutture da realizzare attraverso la partnership di imprese e centri di ricerca con l’obiettivo di veicolare al meglio l’innovazione attraverso il sistema imprenditoriale ed economico del Paese.
Su questo versante sono stati accantonati 15 milioni di euro di investimenti per il 2017 e altrettanti per il 2018.
Non c’è dubbio che i Virus non vanno mai in vacanza…O meglio sono sempre in viaggio per qualunque destinazione “abbordabile”.
E proprio perchè durante le NOSTRE vacanze l’utilizzo della tecnologia non ci abbandona, ma anzi, la utilizziamo con i dispositivi più vulnerabili sotto il profilo della sicurezza, che dobbiamo fare ancora più attenzione ai “visitatori” indesiderati.
Attualmente la classifica dei virus più diffusi in Italia vede al comando Submelius, il malware che ha minacciato quasi il 32% degli utenti e si fa strada proprio attraverso i siti da cui si scaricano film illegalmente.
Il malware, veicolato principalmente attraverso Google Chrome, si conferma come una delle minacce più aggressive nel Paese negli ultimi mesi
Il rapporto Eset di luglio, spiega le modalità di diffusione di questo virus.
Tutto inizia quando Il’utente visualizza sul browser le classiche finestre con l’annuncio ‘è stato rilevato un virus’ o ‘guadagna soldi lavorando da casa’, poi viene reindirizzato ad un sito che chiede a sua volta di passare ad un altro indirizzo, finché l’utente non clicca su ‘accetta’, “indirizzando così il browser verso il download di un’estensione dallo store di Google Chrome”.
In ogni caso il principio è sempre lo stesso. I dati mostrano che le tipologie di virus più efficaci e diffusi sono i malware trojan che una volta iniettati aprono il sistema ai truffatori informatici.
E a questo punto acquisiscono il controllo e iniziano ad installare altri malevoli e/o reindirizzare la navigazione internet per rubare magari anche dati privati .
L’implicazione della diffusione sempre più intensa di questi virus investe ormai tutti, imprese e privati che ovviamente sono sempre interconnessi.
Tutto questo non è sfuggito all’attenzione dei legislatori che continuamente cercano di intensificare le normative di sicurezza e tutela della Privacy.
Certamente il nuovo Regolamento sulla protezione dei dati dell’Unione Europea (GDPR) ci mette subito in guardia fin da oggi dall’assumere un comportamento mirato ad accorta prevenzione delle minacce.
Per questo ad esempio le Imprese devono adeguare fin da oggi i propri sistemi, processi e modalità organizzative per trovarsi pronte alla scadenza fissata a maggio 2018, quando il regolamento sarà pienamente applicabile.
Intanto la classifica dei malware si incrementa e si trasforma quotidianamente.
E questa sarà proprio la maggiore difficoltà e sfida che dovrà essere affrontata. Prevenire, adeguare e intervenire in maniera sempre più flessibile e tempestiva.
La medaglia d’argento dei virus malevoli più diffusi in Italia spetta attualmente a ScriptAttachment (rilevato nel 6% delle infezioni), che viene distribuito come allegato ad una email: una volta aperto, scarica e installa differenti varianti di virus, la maggior parte dei quali costituiti da ransomware, che bloccano il sistema operativo dei dispositivi e chiedono un “riscatto” per sbloccare i dati contenuti nel Pc.
L’11 Luglio scorso, Microsoft ha emesso diversi aggiornamenti di sicurezza, con particolare riferimento ai protocolli di protezione di Windows NTLM.
Si tratta di falle sui sistemi firewall che consentono agli “hacker” di creare un nuovo account di amministratore di dominio e di ottenere il controllo di tutto il dominio.
In generale gli aggiornamenti sui sitemi di sicurezza indicati nell’ultimo Patch Tuesday riguardano i seguenti prodotti:
Internet Explorer
Microsoft Edge
Microsoft Windows
Microsoft Office and Microsoft Office Services and Web Apps
.NET Framework
Adobe Flash Player
Microsoft Exchange Server
Negli aggiornamenti recenti è incluso quindi un fix per una vulnerabilità critica di tipo elevazione dei privilegi in Windows (CVE-2017-8563) che si verifica quando Kerberos ricade sul protocollo NT LAN Manager (NTLM) come default per l’autenticazione.
Questo aggiornamento consente di bloccare un eventuale attaccante remoto nel tentativo di lanciare processi con privilegi elevati.
Altre vulnerabilità corrette riguardano:
Windows Search – legata alla gestione degli oggetti in memoria che può consentire ad un attaccante di eseguire codice da remoto e assumere il controllo del sistema interessato. HoloLens – legata alla gestione degli oggetti in memoria che può consentire ad un attaccante di eseguire codice da remoto e assumere il controllo del sistema interessato. Windows Explorer – legata ad una gestione impropria di file e condivisioni durante l’operazione di rinomina che può consentire ad un attaccante di eseguire codice arbitrario nel contesto di un altro utente.
Anche se NTLM è stato sostituito da Kerberos in Windows 2000, che aggiunge una maggiore sicurezza ai sistemi in una rete, NTLM è ancora supportato da Microsoft e continua ad essere utilizzato ampiamente.
Guarda la dimostrazione video
Dopo il 9 maggio 2017, ad eccezione delle edizioni Windows 10 Enterprise 2015 LTSB e Windows 10 IoT Enterprise 2015 LTSB, non sono più previsti aggiornamenti di sicurezza e qualità in automatico.
Pertanto è utile sapere che se si utilizzano edizioni Windows 10 versione 1507 non è possibile procedere agli aggiornamenti se non dopo aver aggiornato Windows 10 alla versione più recente.
Da WannaCray a Petya, da Nyetya fino a ExPetr. L’Europa e tutto il mondo sotto attacco.
Gli esperti di sicurezza informatica ancora non hanno visioni concordi, ma in ogni caso si parla di ransomware della stessa tipologia di WannaCry.
Ma come nella prassi di ogni virus che si rispetti, in natura o meno, questi si sono evoluti in forma sempre più dannosa.
E’ chiaro che non si tratta ormai più di eventi straordinari, da fronteggiare all’occorrenza.
E’ una questione sistematica con cui tutti dobbiamo fare i conti.
Le prime a farli devono essere le Aziende e le Istituzioni di tutto il mondo. E infatti questi temi sono finalmente diventati prioritari nell’agenda mondiale di tutti i Paesi.
Anche il vertice del G7 se ne è occupato, emersa l’evidenza dell’impatto che questi attacchi (ormai costanti) potranno avere sull’economia mondiale.
Ma senza andare ai massimi sistemi, bisogna accettare che il problema riguarda tutti e in particolare le Piccole Aziende e il loro management, che ancora si trovano spiazzare, impreparate e sprattutto inconsapevoli dell’importanza di investire su un tema così importante.
Proprio grazie al proliferare delle tecnologie IoT, le aziende si trovano ancora più esposte alle minaccie.
Servono quindi investimenti in tecnologie mirate, dirette a contrastare gli attacchi in rete e a gestire il controllo e il monitoraggio della sicurezza dei dati e delle produzioni.
Serve, in sostanza, indirizzare gli investimenti tecnologici verso esigenze diverse e più strategiche.
In questo ovviamente istituzioni e associazioni dovranno fare la loro parte.
Le priorità sono quelle di creare condizioni normative e operative in linea con questi obiettivi di investimento, sviluppare una più ampia cultura della sicurezza, creare opportunità e strumenti di sviluppo e diffusione di competenze specifiche.
Valutare quindi le scelte di investimento e i costi della sicurezza.
Su questa tematica si è concentrato il convegno dal titolo “Cybersecurity: una sfida per trasformare un rischio in una opportunità per le Pmi”, svoltosi nella sede di Unindustria a Roma nel mese di maggio
Le Aziende Italiane sono quindi chiamate urgentemente ad adottare strategie mirate a investire in sicurezza e a sviluppare le competenze idonee a gestire infrastrutture e sistemi di controllo .
Solo l’1,5% delle aziende ha sviluppato misure di sicurezza contro gli attacchi informatici, nonostante il 30,3% abbia riportato un danno da questa minaccia tra settembre 2015 e settembre 2016.
Intanto il problema sta diventando una questione anche Diplomatica.
Tra Russia Ucraina, Gran Betagna e USA si ricorrono polemiche e accuse reciproche.
Tutto questo quindi avrà effetti non solo economici ma evidentemente anche politici.
E L’Italia non è esclusa. Anzi.
I dati di Eset, produttore europeo di software per la sicurezza digitale, dimostrano che siamo non solo vulnerabili ma anche obiettivo significativo.
Proprio l’Italia sarebbe il secondo Paese, dopo l’Ucraina, più colpito dal virus Petya o sue varianti.
In Ucraina al momento sarebbe stato registrato il 78 per cento delle rilevazioni, in Italia il 10 per cento e, a seguire, ci sono Israele (5%), Serbia (2%), poi Romania, Stati Uniti, Lituania e Ungheria con l’1 per cento delle rilevazioni.
I ricercatori sono concordi nel rintraccaire il focolaio dell’epidemia in MeDoc, un software di contabilità usato in molte aziende in Ucraina tra cui istituzioni, aeroporti e metropolitane.
Molte di queste hanno eseguito un aggiornamento di MeDoc compromesso dal virus malevolo che ha così permesso ai cybercriminali di lanciare la massiccia campagna di ransomware in tutto il mondo.
Steve Grobman di McAfee, non si risparmia nell’avvisare che siamo di fronte ad una sorta di “esercitazione”.
“Siamo convinti che gli eventi di queste ore siano un test per un attacco molto più grande e più audace in futuro”
In sostanza invita aziende e istituzioni ad applicare “con determinazione” gli aggiornamenti contro le vulnerabilità, ad usare “tecnologie avanzate in difesa della sicurezza informatica” ed eseguire “un piano completo di backup dei dati della loro organizzazione”.
L’aspetto più inquietante è che una volta che questo ransomware è entrato nel sistema, utilizza tre modi per diffondersi automaticamente in una rete, uno dei quali è la nota vulnerabilità Eternal Blue, a cui si è aggiunto EternalRomance, che lo ha reso più insidioso.
Aziende in ostaggio: pagare il riscatto non è la soluzione.
Il risultato certo degli attacchi in rete, sia che si tratti di Petya, Nyetya o altri ramsonware, è che l’azienda è tenuta in ostaggio.
I dati più importanti e significativi, tutto quello che serve all’Aziende per “vivere” sono ormai criptati e solo un riscatto in Bitcoin promette di sbloccarli. Nel frattempo il virus si diffonde su tutti i computer vicini.
Nonostante la maggior parte delle aziende colpite non hanno altra soluzione che pagare il riscatto, gli esperti consigliano di non abboccare anche perché, nel frattempo, è stata bloccata la mail da cui partiva la richiesta in Bitcoin.
Inoltre i dati sono stati ormai acquisiti e la possibilità di attaccare di nuovo è ormai scontata.
Il riscatto pagato servirà a “finanziare” altri attacchi e nessuno può avere la certezza (come è già successo) di riavere in dietro file importanti.
Con l’entrata in vigore del nuovo regolamento UE in materia di protezione dei dati personali e Privacy, dal 25 Maggio 2018, tutti i Paesi mebri dell’UE dovranno adeguare le proprie politiche in tema di privacy al fine di saranno garantite una corretta tutela dei dati personali, soprattutto di quelli acquisiti tramite la maggiore diffusione dell’uso delle nuove tecnologie.
Maggiori tutele dei cittadini quindi ma anche maggiori opportunità per le Imprese.
Per i cittadini saranno garantiti maggiori diritti all’informativa e alla possibilità di tutelare maggiormente la diffusione dei propri dati (diritto all’oblio e portabilità dei dati).
Le Imprese e le Istituzioni saranno maggiormente responsabilizzate per garantire una gestione efficace dei dati e tutelare i diritti delle persone ma allo stesso tempo saranno alleggerite da sgravi negli adempimenti e semplificazioni amministrative.
Il video del Garante Privacy sul nuovo Regolamento europeo
Il nuovo regolamento quindi cerca di allinearsi alle nuove tendenze del marcato soprattutto sul fronte dell’utilizzo delle nuove tecnologie.
Queste sono ormai il mezzo principale di comunicazione e circolazione dei dati, e il nuovor egolamento punta ad ottimizzare attraverso un modello di regolamentazione più snello ed efficente la tutela dei dati delle persone senza aggravare le Imprese di ulteriori oneri di gestione.
Protezione dei Dati, Privacy e nuove tecnologie: soluzioni che possono favorire le Imprese nella corretta gestione degli adempimenti.
Per questo la “rivoluzione digitale” e le spinte all’innovazione tecnologica a cui puntano le politiche economiche, consentono alle imprese di investire anche sul fronte dell’adeguamento della gestione dei dati personali attraverso nuovi strumenti di controllo, protezione e gestione dei dati.
Adeguametno tecnologico quindi anche sul fronte gestionale e non solo produttivo. E la tecnologia attuale consente proprio di intervenire su tutti i fronti, facilitando le attività e gli adempimenti a cui le imprese ncessariamente devono attenersi, anche e soprattuto a loro stessa tutela.
Tecnologie quindi, ma anche professionalità.
Nuove figure professionali saranno quindi chiamate ad intervenire nella gestione di questi processi e nel supportare le Imprese e i loro responsabili nella valutazione e nella gestione di soluzioni organizzative e operative commisurate alle proprie necessità.
Emerge così la figura del Data Protecion Officer (Responabile della protezione dei Dati), che appunto dal 25 maggio 2018 tutte le Imprese e Enti che trattano grandi quantità di dati sensibili, dovranno nominare o inserire nel proprio organico.
Tale figura è richiesta anche per tutte le aziende che come attività principale, trattando dati personali non necessariamente sensibili ma che per la loro natura o finalità richiedono controlli sistematici da parte degli interessati. Come avviene nel caso della profilazione degli utenti dai siti web.
Si tratta quindi di un’attività ormai applicata da numerose aziende, in grande evoluzione e che sta coinvolgendo sempre più anche le piccole imprese.
In questo contesto quindi la Figura di un professionista in grado di guidare l’Azienda nella corretta applicazione delle procedure relative alla Sicurezza e alla gestione dei dati sarà necessariamente sempre più importante e richiesta.
Quali sono le caratteristiche di questa figura?
Innanzitutto deve possedere una perfetta conoscenza della normativa privacy e trattamento dati personali, ma anche dei mezzi e soluzioni specifiche per la gestione e il trattamento corretto dei datis tessi.
Per questo deve essere anche esperto di tecnologie, o almeno consocerne le funzionalità e le caratteristiche di gestione.
Ma cosa più importante è che deve essere una figura che svolge le sue funzioni i perfetta indipendenza dall’Azienda e in assenza di conflitto di interesse.
E’ tenuto ad informare Azienda e dipendenti in merito agli obblighi previsti dalla normativa, verificando costantemente che tutte le regole previste dalla legge, nello specifico contesto di riferimento, siano applicate correttamente.
Si tratta quindi di un supervisore e controllore della gestione dei dati personali di cui è in possesso l’Azienda ma è anche il riferimento principale degli stessi interessati al trattamento dei dati, nella eventuale richiesta di maggiori tutele, informative o applicazioni di diritti.
Infine è anche il Referente dell’Azienda nei confronti dell’Autorità di controllo (Garante per la Privacy) con il quale deve relazionarsi per qualsisi consultazione.
Federprivacy ha stilato un disciplinare di riferimento per definire in maniera specifica competenze e consocenze di tale figura. Questa professione quindi si esercita attraversouno specifico titolo di certificazione rilasciato a seguito del superamento di un esame.
Richiedi maggiori informazioni ai nostri consulenti privacy >> Contattaci
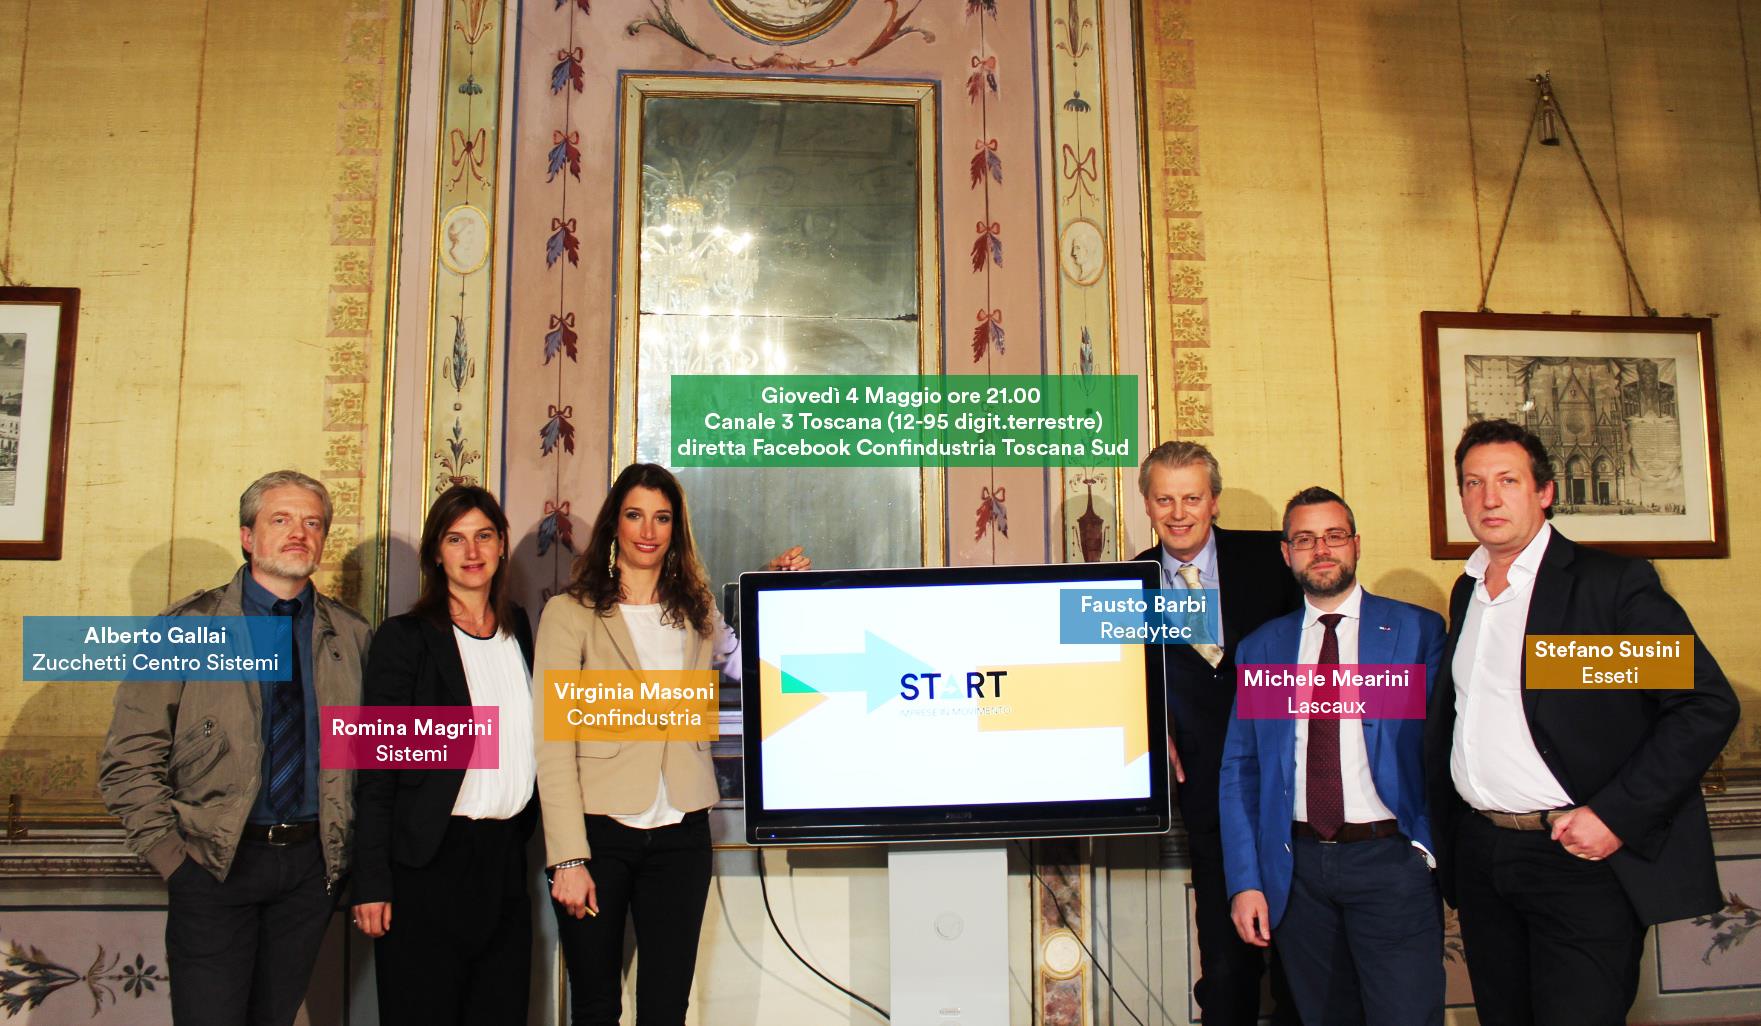
Esseti ospite della trasmissione in onda su Canale 3 Toscana e in diretta Facebook sulla pagina ConfindustriaToscanaSud.
La trasmissione è ormai alla sesta puntata e racconta il mondo delle imprese del territorio e le sfide che stanno affrontando alla luce dei cambiamenti tecnologici e dei nuovi modelli di business.
Il format tv è realizzato dal Media Lab di Confindustria Toscana Sud in collaborazione con l’emittente Canale 3 Toscana.
Start Imprese in movimento è quindi un salotto dove si raccontanto le storie di vita e d’impresa del territorio insieme ai loro protagonisti.
In ogni puntata sono presenti più imprenditori che si confrontano su tematiche riguardanti il territorio, ed in particolare di politica economica.
Le puntate saranno incentrate ogni volta su una tema differente e vanno in onda ogni giovedì alle ore 21 su Canale 3 Toscana.
La puntata di “START- Imprese in movimento” di questa sera è dedicata al mondo dell’informatica.
Tra gli ospiti in studio anche Alberto Gallai di Zucchetti Centro Sistemi, Romina Magrini di Sistemi, Fausto Barbi di Readytec spa, Michele Mearini di Lascaux .
Rivoluzione o trasformazione? Come accompagnare le imprese nel processo di change management legato alla tecnologia e alla digitalizzazione?
Il Ministero dello Sviluppo Economico pubblica la Guida dedicata agli strumenti attuativi del Piano nazionale Industria 4.0 e il ministro Calenda, attraverso una lettera diretta alle imprese, ha invitato a cogliere le opportunità offerte dal piano.
In questo scenario storico l’accresciuta capacità di interconnessione sta infatti radicalmente trasformando anche i modelli di business del sistema imprenditoriale e in particolare del sistema industriale con effetti sull’intera intera catena del valore di produzione.
Ma come si stanno preparando le imprese ad affrontare questa svolta? E si stanno davvero preparando?
Le occasioni e gli strumenti sono pronti e assumono diverse caratteristiche e tipologie, proprio per adattarsi a qualsiasi tipo di contesto, dalle grandi imprese alle piccole realtà imprenditoriali.
Innanzitutto è necessario affrontare il percorso avendo prima riconosciuto la necessità di cambiare “pensiero” e soprattutto visione
“Industria 4.0 investe tutti gli aspetti del ciclo di vita delle imprese che vogliono acquisire competitività, offrendo un supporto negli investimenti, nella digitalizzazione dei processi produttivi, nella valorizzazione della produttività dei lavoratori, nella formazione di competenze adeguate e nello sviluppo di nuovi prodotti e processi.”
Per questo il punto cruciale è il cambiamento di mentalità e di atteggiamento delle pmi.
Industria 4.0 è una questione culturale più che tecnologica. Non basta avere attenzione al prodotto, bisogna essere eccellenti un tutte le funzioni aziendali».
Per scegliere la stada della Digital Transformation nelle imprese serve prima di tutto consocenza e competenza.
Per questo sono essenziali piani di formazione e accompagnamento che possano guidare il management nell’impostazione dei loro progetti di trasformazione digitale, affiancarle sull’individuazione delle migliori opportunità di finanziamento collegate ad industria 4.0, supportarle definendo la roadmap di adozione più efficace e aiutandole nella scelta dei partner più adeguati per cogliere tutte le opportunità disponibili.
Se sei interessato a valutare con noi una Road Map della Trasformazione Digitale nella tua azienda ecco le nostre proposte
Investire nell’IT attraverso i servizi finanziari di locazione. Un efficace strumento per la gestione dell’IT Aziendale.
Quanto è importante oggi avere strutture e strumenti in grado di favorire la gestione aziendale, in termini di tempi e efficenza dei processi?
Oggi l’IT in azienda ormai non è solo un elemento di “servizio” ma un vero e proprio asset strategico.
Attreverso i servizi di locazione finanziarie e operativa, si possono ottenere vantaggi significativi sul fronte del budget senza precludere l’aggiornamento e l’innovazione dell’IT.
Attraverso questi servizi è possibile acquisire le apparecchiature quando sono necessarie e non quando il budget lo consente. Questi strumento consentono, soprattutto alle piccole e medie imprese, di sostenere veri e propri piani di aggiornamento della tecnologia alleggerendo l’impatto del costo totale dell’IT sulla gestione aziendale.
Attraverso le nostre Partnership con i principali canali finaziari dei produttori, possiamo offrire a tutte le tipologie di imprese, piani personalizzati di locazione per l’adeguamento della rete aziendale.
Confrontati subuto con i nostri IT Specialist per valutare quale soluzione d’investimento è la più adatta per rendere ancora più efficente la gestione della tua attività
Esseti è Partner Dell Financial Services per i servizi di locazione finanziaria e operativa
Il Team di Esseti è a tua disposizione per assisterti nella pianificazione del tuo investimento.
Il trend della programmazione delle applicazioni web. Come imparare a sviluppare applicazioni web e con quali strumenti.
Grazie alla diffusione di nuove tecnologie e di nuovi linguaggi, negli ultimi anni le tecniche di programmazione si sono sviluppate in modo esponenziale dedicandosi ampiamente alle applicazioni web.
Si tratta di un mondo in continua evoluzione nel quale si assiste quotidianamente all’emergere di nuovi trend di sviluppo web e all’affermarsi di nuove prassi realizzative.
Iniziamo col dire che una applicazione web può essere un semplice sito web, un servizio dedicato ma anche un software per il calcolo, più in genere un qualsiasi programma che elabora i dati principalmente su un sistema remoto (all’interno di internet).
La diffusione esponenziale di questo tipo di software è dovuta essenzialmente dalla sua capacità di essere utilizzato da tutti i dispositivi dotati di un browser, quindi PC, tablet, smartphone ecc…
Lo sviluppo di questo settore andrà ad influenzare moltei prodotti e molte abitudini e le richieste di sviluppatori in questo settore sono in costante crescita.
Si sta assistendo al decollo di alcuni fenomeni basati proprio su queste premesse. App Annie, specialista di mobile business intelligence, nel suo report “Top App Predictions of 2016” ne individua dieci, con tre principali denominatori comuni: fintech, Internet of things e video entertainment.
Ci sono ovviamente diverse possibilità e diversi ambienti di sviluppo a disposizione per sviluppare applicazioni per qualsiasi dispositivo e ognuna può presentare vantaggi e svantaggi.
La scelta su quali linguaggi di programmazione utilizzare dipende dalle conoscenze di cui si dispone e dal tipo di applicazione che si vuole sviluppare, oltre che dal target di riferimento.
Nel corso degli anni la maggior parte degli sviluppatori web ha costruito il proprio armamentario personalizzato fatto di strumenti, tool, software di programmazione, framework e librerie di ogni sorta.
Con l’avvento delle tecnologie di clouding oggi non è più necessario installare “ambienti di sviluppo integrato”, ma è sufficiente utilizzare il proprio browser per programmare interfacce web con l’unico requisito di essere costantemente collegati alla Rete.
Per aiutarti a sviluppare le tue conoscenze e darti utili indicazioni su come approcciare al mondo degli sviluppatori, Esseti offre un catalogo di corsi specifici sull’utilizzo delle tecnologie più popolari oggi disponibili, fornendo indirizzi e riferimenti utili per iniziare lo sviluppo delle proprie applicazioni.
Visita il nostro catalogo e contattaci per individuare i percorsi più adatti alle tue esigenze
 Assicurare alla gestione aziendale un sistema in grado di garantire la continuità delle attività in caso di eventi dannosi o predisporre un sistema di monitoraggio e controllo dei dati in maniera strutturata, sono ormai priorità essenziali per una efficace gestione aziendale e requisiti necessari per adempiere a specifici requisiti normativi.
 Non c’è dubbio che i Virus non vanno mai in vacanza…O meglio sono sempre in viaggio per qualunque destinazione “abbordabile”.
 In generale gli aggiornamenti sui sitemi di sicurezza indicati nell’ultimo
 Da WannaCray a Petya, da Nyetya fino a ExPetr. L’Europa e tutto il mondo sotto attacco.


 Vedi la sesta puntata
 Quanto è importante oggi avere strutture e strumenti in grado di favorire la gestione aziendale, in termini di tempi e efficenza dei processi?