Tag Archives: Cybersecurity

Regole più stringenti per la protezione dei dati con il nuovo GDPR

17 Apr , 2018,
esseti
, , , , , , , , ,

Le nuove norme sul GDPR impongono livelli di affidabilità crescenti per conservare e custodire i dati.
Fonti: Digital4, CarCom

protezione dei dati


Con l’entrata in vigore delle nuove norme per la protezione dei dati (GDPR) ormai alle porte, tutte le imprese non possono più ignorare l’importanza della valutazione d’impatto sulla vulnerabilità dei dati gestiti e custoditi.

Si tratta quindi di un’intervento non più prorogabile, una misura preventiva inerente il risk assessment che ciascun titolare del trattamento è tenuto ad effettuare.
Non tanto per essere in “regola” con le norme, ma ormai anche per evitare ripercussioni economiche significativi, in caso di attacchi o perdite inaspettate di dati.

Per prepararsi

Il Regolamento europeo in materia di protezione dei dati personali, il Reg. (UE) 2016/679 del Parlamento europeo (GDPR), è stato emanato dal Consiglio il 27 aprile 2016.
Le Imprese quindi hanno avuto ben due anni di tempo per prepararsi, verificando la rispondenza dei propri processi agli adeguamenti richiesti e ponendo misure idonee a garantire un livello di protezione dei dati a tutela delle persone fisiche con riguardo sia al trattamento dei dati personali che alla libera circolazione degli stessi.

In questo periodo quindi si sono moltiplicate informative, guide, servizi e consulenze per accompagnare le Aziende nella gestione di questa nuova

Ma quanto realmente le imprese hanno preso coscienza del problema?

Dove e come possono realmente essere protetti i dati nell’era della digitalizzazione, dei sistemi virtuali del cloud?
Non è strano infatti vedere come da un pò di tempo sia tornata una tendenza sempre più condivisa alla copia “fisica”.
O almeno a combinare più soluzioni diverse per gestire al eglio i rischi di perdita o interferenze.


L’articolo 5 della GDPR espone i principi chiave per la protezione dati e definisce come le aziende processano
le informazioni personali, come possono essere conservate e come dovrebbero essere protette.

Per rispondere ai principi indicati nel GDPR, qualsiasi azienda che si trova nella posizione di gestire i dati delle persone e quindi a salvaguardarli, deve dotarsi di un software di backup e configurarlo in base alle proprie strategie di conservazione dei dati.

Per chiarire la significatività di questo aspetto, basti guardare alle numerose discussioni emerse tra gli esperti, sulla valutazione d’impatto sulla protezione dei dati.
E’ bene sottolineare che l’applicazione di un’adeguata policy di back up, costituisce suprattutto una misura preventiva inerente il risk assessment che ciascun titolare del trattamento è tenuto ad effettuare sulla base della natura, dell’oggetto, del contesto e delle finalità del trattamento.

GDPR e Backup, come adeguarsi alla normativa
protezione dei dati


Le aziende che devono adeguare o addirittura implementare un sistema di Backup rispondente alla nuova normativa dovranno quindi interfacciarsi con i produttori software che offrono strumenti di backup e cifratura dei dati, oltreché gli apparati necessari per proteggere reti e sistemi operativi, come antivirus e firewall.

Dovranno quindi definire un sistema Software e Hardware coerente alla propria dimensione, carattaeristiche e natura dei dati da gestire.

Molte  piattaforme cloud stanno diventando il repository per eccellenza ma la garanzia di un’archiviazione anche “fisica” viene ormai considerata da molti come una “nuova rinascita”.

La tendenza quindi sembra essere quella di diversificare le modalità di gestione delle policy di Backup, evitando quindi di essere vulnerabili sul fronte di un unico sistema di archiviazione.

Nella scelta quindi degli strumenti da mettere in campo per gestire un efficace Backup aziendale, entrano in campo ovviamente i costi e le modalità di gestione e monitoraggio.

Le Aziende devono quindi valutare attentamente questo aspetto tenendo conto ovviamente delle priorità economiche, che non sono solo quelle dell’invetimento iniziale, ma anche e soprattutto quelle delle perdite causate dalla perdita dei dati, nonchè dalle operazioni di ripristino in mancanza di copie.


Contattaci per avere informazioni sui servizi e sulle policy di Backup più adatte alla tua attività
 

Gestire la sicurezza con gli strumenti giusti

4 Ott , 2017,
esseti
, , , , , , , , , , ,

Come prepararsi a gestire al meglio la sicurezza in azienda

Strumenti per gestire la sicurezza in aziendaAssicurare alla gestione aziendale un sistema in grado di garantire la continuità delle attività in caso di eventi dannosi o predisporre un sistema di monitoraggio e controllo dei dati in maniera strutturata, sono ormai priorità essenziali per una efficace gestione aziendale e requisiti necessari per adempiere a specifici requisiti normativi.
Sappiamo ormai che l’imminente applicazione del nuovo regolamento europeo in materia di protezione dei dati (GDPR), richiede una predisposizione dei sistemi, delle competenze e delle strutture informative, adeguate a sostenere un standard specifico per la corretta gestione dei dati.

Uno dei pilasti principali dell’applicazione del nuovo regolamento indica infatti l’esigenza di definire un sistema di privacy by design, in cui la gestione della sicurezza non deve essere più un intervento ex-post ma un vero e proprio sistema di strumenti operativi e di processi di gestione adeguatamente progettati e applicati.

Ciò non ha implicazioni solo sulle modalità di gestione dei dati, ma anche ovviamente sugli strumenti che devono essere predisposti per assicurare un processo di adeguata protezione e gestione.

Soluzioni per la gestione della Sicurezza

Esseti si affida ai produttori leader sul mercato per offrire ai propri Clienti soluzioni in grado di assicurare la continuità operativa in maniera flessibile, sicura e in linea con le prescrizioni normative.

Operare in sicurezza significa infatti garantire

  • il regolare utilizzo delle informazioni,
  • massimizzare l’efficacia della elaborazione e gestione dei dati aziendali
  • assicurare procedure ottimali per la conservazione o eliminazione dei dati secondo il rispetto dei regolmenti in materia di privacy e sicurezza

I nostri servizio di Consulenza e di Assistenza Tecnica sono mirati proprio a supportare le Imprese nella scelta degli strumenti più idonei ad assicurare questi obiettvi e a realizzare un efficace sistema di controllo e monitoraggio.

Innovation 7. Iniziano da Torino gli incontri G 7 dedicati alle strategie di Innovazione

19 Set , 2017,
esseti
, , , , , , , , , , ,

G7 Innovazione e ICT

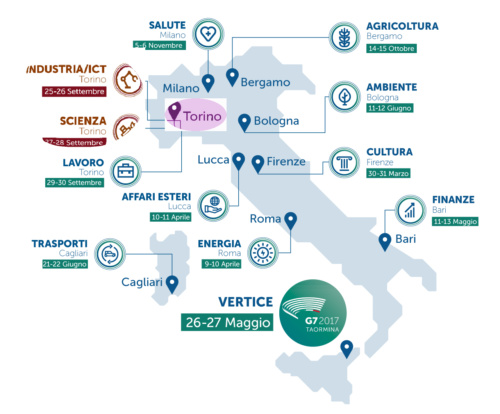
L’engagement group lanciato durante il Vertice di Taormina, rappresenta una prima assoluta, con i ministri del Lavoro, della Scienza e dell’Industria che si avvincenderanno per i tre meeting in sequenza, nella settimana che va dal 24 al 30 settembre

Fonti: Innovationpost.it; g7italy.it; MISE

G7 Innovazione e ICT

Come previsto dal calendario del G7 sotto la Presidenza Italiana , si svolgeranno a Torino gli incontri dedicati all’Innovazione, ICT e Scienza.

Le riunioni organizzate nell’ambito dei programmi del G7 2017, sono organizzate a livello ministeriale dalle principali democrazie mondiali, con l’obiettivo di coordinare le strategie comuni su sviluppo industriale legato alle tecnologie dell’informazione e della comunicazione.

Le linee di riferimento per la realizzazione di queste strategie passano dalla necessità di ridisegnare la società e il mercato del lavoro alla luce dell’impatto delle nuove tecnologie.

La tecnologia costituisce il primo diffusore della globalizzazione economica rendendo evidente la necessità di affrontare le  sfide che l’innovazione pone in modo condiviso a livello  internazionale.

Parole chiave: inclusione, apertura e sicurezza

Per questo i governi dovranno adottare piani in grado di rendere accessibile e fruibile l’utilizzo della tecnologia a tutti i livelli , ma allo stesso tempo dovranno disegnare efficaci strategie per la sicurezza,  per minimizzare i rischi derivanti dalla maggiore diffusione delle tecnologie, sia per i cittadini che per il sistema economico.

Temi e programmi

Ribattezzato I-7, lo Strategic Advisory Board to G7 Leaders on People-Centered Innovation, avrà il compito di lanciare ai governi un invito all’azione, richiamando l’attenzione sul divario tra il potenziale offerto dal progresso tecnologico e l’effettivo utilizzo da parte delle istituzioni.

La struttura dell’Advisory Board prevede che ciascun paese del G7 e l’Unione Europea nominino un Referente, incaricato di selezionare un gruppo costituito da cinque innovatori.

Il Referente italiano è Diego Piacentini, Commissario per la Trasformazione Digitale.

I lavori del I-7, si concentreranno sulle opportunità che derivano dalla diffusione dell’intelligenza artificiale, sul valore dei big data e sui nuovi profili lavorativi che nascono di pari passo alle tecnologie digitali.


L’Italia presenta la fase due del piano industria 4.0

Nell’appuntamento di Torino il  ministro Carlo Calenda farà il punto sul piano industria 4.0 e in particolare  presenterà  la cosiddetta  fase due del piano, integrato nella manovra di bilancio.

Fase molto importante sarà quella della realizzazione dei nuovi Bandi per i Competence Center.

Si tratta di strutture da realizzare attraverso la partnership di imprese e centri di ricerca con l’obiettivo di veicolare al meglio l’innovazione attraverso il sistema imprenditoriale ed economico del Paese.

Su questo versante sono  stati accantonati 15 milioni di euro di investimenti per il 2017 e altrettanti per il 2018.


La classifica in Italia dei virus che minacciano la protezione dei dati

10 Ago , 2017,
esseti
, , , , , , , , , , ,

Viaggiano sempre e saranno sempre di più.

Passa attraverso Google Chrome e tramite i siti da cui si scaricano film illegalmente il Virus più diffuso in Italia

Fonti: Ansa.it –  Eset –  Corriere Comunicazioni Digital


I virus che minacciano la protezione dei datiNon c’è dubbio che i Virus non vanno mai in vacanza…O meglio sono sempre in viaggio per qualunque destinazione “abbordabile”.
E proprio perchè durante le NOSTRE vacanze l’utilizzo della tecnologia non ci abbandona, ma anzi, la utilizziamo con i dispositivi più vulnerabili sotto il profilo della sicurezza, che dobbiamo fare ancora più attenzione ai “visitatori” indesiderati.

Attualmente la classifica dei virus più diffusi in Italia vede al comando  Submelius, il malware che ha minacciato quasi il 32% degli utenti e si fa strada proprio attraverso i siti da cui si scaricano film illegalmente.

Il malware, veicolato principalmente attraverso Google Chrome, si conferma come una delle minacce più aggressive nel Paese negli ultimi mesi

Il rapporto Eset di luglio, spiega le modalità di diffusione di questo virus.

Tutto inizia quando Il’utente visualizza sul browser le classiche finestre con l’annuncio ‘è stato rilevato un virus’ o ‘guadagna soldi lavorando da casa’, poi viene reindirizzato ad un sito che chiede a sua volta di passare ad un altro indirizzo, finché l’utente non clicca su ‘accetta’, “indirizzando così il browser verso il download di un’estensione dallo store di Google Chrome”.

In ogni caso il principio è sempre lo stesso. I dati mostrano che le tipologie di virus più efficaci e diffusi sono  i malware trojan che una volta iniettati aprono il sistema ai  truffatori informatici.

E a questo punto acquisiscono il controllo e iniziano ad installare altri malevoli e/o reindirizzare la navigazione internet per rubare magari anche dati privati .

L’implicazione della diffusione sempre più intensa di questi virus investe ormai tutti, imprese e privati che ovviamente sono sempre interconnessi.

Tutto questo non è sfuggito all’attenzione dei legislatori che continuamente cercano di intensificare le normative di sicurezza e tutela della Privacy.

Certamente il nuovo Regolamento sulla protezione dei dati dell’Unione Europea (GDPR) ci mette subito in guardia fin da oggi dall’assumere un comportamento mirato ad accorta prevenzione delle minacce.

Per questo ad esempio le Imprese devono adeguare fin da oggi i propri sistemi, processi e modalità organizzative per trovarsi pronte alla scadenza fissata a maggio 2018, quando il regolamento sarà pienamente applicabile.

Intanto la classifica dei malware si incrementa e si trasforma quotidianamente.

E questa sarà proprio la maggiore difficoltà e sfida che dovrà essere affrontata. Prevenire, adeguare e intervenire in maniera sempre più flessibile e tempestiva.

La medaglia d’argento dei virus malevoli più diffusi in Italia spetta attualmente a ScriptAttachment (rilevato nel 6% delle infezioni), che viene distribuito come allegato ad una email: una volta aperto, scarica e installa differenti varianti di virus, la maggior parte dei quali costituiti da ransomware, che bloccano il sistema operativo dei dispositivi e chiedono un “riscatto” per sbloccare i dati contenuti nel Pc.


Le 50 principali minacce e la loro percentuale di diffusione in ogni singola nazione e in tutto il mondo >>

Fonte: Eset


Contattaci per una consulenza >>

Prodotti per la Sicurezza >>

Attacchi in rete: Petya non sarà l’utimo virus a mettere in ginocchio le aziende

1 Lug , 2017,
esseti
, , , , , , , , ,

Mentre ancora si discute sui motivi per cui tante  industrie  sono state coinvolte dall’attaco di Petya &Co, già altre minaccie dilagano in rete.

Fonti: Il Sole 24 ore – sky TGG24 – agi.it

attacchi in reteDa WannaCray a Petya, da Nyetya fino a ExPetr. L’Europa e tutto il mondo sotto attacco.

Gli esperti  di sicurezza informatica ancora non hanno visioni concordi, ma in ogni caso si parla di ransomware della stessa tipologia di WannaCry.

Ma come nella prassi di ogni virus che si rispetti, in natura o meno, questi si sono evoluti in forma sempre più dannosa.


E’ chiaro che non si tratta ormai più di eventi straordinari, da fronteggiare all’occorrenza.

E’ una questione sistematica con cui tutti dobbiamo fare i conti.

Le prime a farli devono essere le Aziende e le Istituzioni di tutto il mondo. E infatti questi temi sono finalmente diventati prioritari  nell’agenda mondiale di tutti i Paesi.

Anche il vertice del G7 se ne è occupato, emersa l’evidenza dell’impatto che questi attacchi (ormai costanti) potranno avere sull’economia mondiale.

Ma senza andare ai massimi sistemi, bisogna accettare che il problema riguarda tutti e in particolare le Piccole Aziende e il loro management, che ancora si trovano spiazzare, impreparate e sprattutto inconsapevoli dell’importanza di investire su un tema così importante.

Proprio grazie al proliferare delle tecnologie IoT, le aziende si trovano ancora più esposte alle minaccie.

Servono quindi investimenti in tecnologie mirate,  dirette a contrastare gli attacchi in rete e a gestire il controllo e il monitoraggio della sicurezza dei dati e delle produzioni.


Serve, in sostanza, indirizzare gli investimenti tecnologici verso esigenze diverse e più strategiche.

In questo ovviamente istituzioni e associazioni dovranno fare la loro parte.

Le priorità sono quelle di  creare condizioni normative e operative in linea con questi obiettivi di investimento, sviluppare una più ampia cultura della sicurezza, creare opportunità e strumenti di sviluppo e diffusione di competenze specifiche.

Valutare quindi le scelte di investimento e i costi della sicurezza.

Su questa tematica si è concentrato il convegno dal titolo “Cybersecurity: una sfida per trasformare un rischio in una opportunità per le Pmi”, svoltosi nella sede di Unindustria a Roma nel mese di maggio


Cybersecurity, per le aziende un investimento che può superare i 100mila euro – di Andrea Marini


Le Aziende Italiane sono quindi chiamate urgentemente ad adottare strategie mirate a investire in sicurezza e a sviluppare le competenze idonee a gestire infrastrutture e sistemi di controllo .

Solo l’1,5% delle aziende ha sviluppato misure di sicurezza contro gli attacchi informatici, nonostante il 30,3% abbia riportato un danno da questa minaccia tra settembre 2015 e settembre 2016.


Approfondisci con noi questi temi in
Consulenza
Soluzioni e Servizi

Intanto il problema sta diventando una questione anche Diplomatica.

Tra Russia Ucraina, Gran Betagna e USA si ricorrono polemiche e accuse reciproche.

Tutto questo quindi avrà effetti non solo economici ma evidentemente anche politici.

E L’Italia non è esclusa. Anzi.

I dati di Eset, produttore europeo di software per la sicurezza digitale, dimostrano che siamo non solo vulnerabili ma anche obiettivo significativo.

Proprio l’Italia sarebbe il secondo Paese, dopo l’Ucraina, più colpito dal virus Petya o sue varianti.

In Ucraina al momento sarebbe stato registrato il 78 per cento delle rilevazioni, in Italia il 10 per cento e, a seguire, ci sono Israele (5%), Serbia (2%), poi Romania, Stati Uniti, Lituania e Ungheria con l’1 per cento delle rilevazioni.

I ricercatori sono concordi nel rintraccaire il focolaio dell’epidemia in MeDoc, un software di contabilità usato in molte aziende in Ucraina tra cui istituzioni, aeroporti e metropolitane.

Molte di queste hanno eseguito un aggiornamento di MeDoc compromesso dal virus malevolo che ha così permesso ai cybercriminali di lanciare la massiccia campagna di ransomware in tutto il mondo.

Steve Grobman di McAfee, non si risparmia nell’avvisare che siamo di fronte ad una sorta di “esercitazione”.

“Siamo convinti che gli eventi di queste ore siano un test per un attacco molto più grande e più audace in futuro”

In sostanza invita aziende e istituzioni ad applicare “con determinazione” gli aggiornamenti contro le vulnerabilità, ad usare “tecnologie avanzate in difesa della sicurezza informatica” ed eseguire “un piano completo di backup dei dati della loro organizzazione”.


Cyber-attacco, Ucraina accusa Russia. Londra pensa a risposte militari – Sky TG24 28 giugno 2017


Il virus Petya è già mutato. Ora si chiama Nyetya e fa più paura – ag.it 28 giugno 2017


L’aspetto più inquietante è che una volta che questo ransomware è entrato nel sistema, utilizza tre modi per diffondersi automaticamente in una rete, uno dei quali è la nota vulnerabilità Eternal Blue,  a cui si è aggiunto EternalRomance, che lo ha reso più insidioso.

Aziende in ostaggio: pagare il riscatto non è la soluzione.

Il risultato certo degli attacchi in rete, sia che si tratti di Petya, Nyetya o altri ramsonware, è che l’azienda è tenuta in ostaggio.

I dati più importanti e significativi, tutto quello che serve all’Aziende per “vivere” sono ormai criptati e solo un riscatto in Bitcoin promette di sbloccarli. Nel frattempo il virus si diffonde su tutti i computer vicini.

Nonostante la maggior parte delle aziende colpite non hanno altra soluzione che pagare il riscatto, gli esperti consigliano di non abboccare anche perché, nel frattempo, è stata bloccata la mail da cui partiva la richiesta in Bitcoin.

Inoltre i dati sono stati ormai acquisiti e la possibilità di attaccare di nuovo è ormai scontata.

Il riscatto pagato servirà a “finanziare” altri attacchi e nessuno può avere la certezza  (come è già successo) di riavere in dietro file importanti.


Leggi altri nostri articoli sul tema

Industriamoci: Cultura d’impresa per i giovani

3 Mar , 2017,
esseti
, , , , , , , ,

Il progetto promosso da Confindustria su l’attuazione di iniziative per la diffusione della cultura d’impresa

EsseTi aderisce al Progetto promosso dai Comitati Piccola Industria e dal Gruppo Giovani Imprenditori attraverso Confindustria Toscana Sud sui territori di Arezzo, Grosseto e Siena.

Nell’ambito del progetto sono previste una serie di attività in collaborazione con le scuole quali testimonianze, visite didattiche, stage e project work.

Industriamoci

IndustriamociL’obiettivo delle inziative attuate con il progetto è quello di rendere sempre più stretti i rapporti di collaborazione fra istituti tecnici e professionali e le imprese del territorio, nella consapevolezza che formare e disporre di giovani qualificati ed in linea con le esigenze aziendali locali sia una strada irrinunciabile per sostenere la crescita e l’innovazione del sistema produttivo.

Il progetto si colloca nel contesto della Legge 107/2015, più nota come “La Buona Scuola”, che ha introdotto per le istituzioni scolastiche l’obbligo di attivare percorsi di alternanza scuola-lavoro, riconoscendo il diritto degli studenti italiani di imparare lavorando, e che del resto comporta per le imprese un impegno molto significativo, per il quale è necessario dotarsi di un sistema organizzato per gestire i rapporti con le istituzioni scolastiche.

EsseTi insieme ad altre 3 Aziende locali di Confindustria Toscana Sud, partecipa al primo dei 4 incontri previsti nel Progetto, rivolto agli studenti della IV calsse dell’Istituto Bandini di Siena.

In questo incontro  si parlerà di Tecnologie dell’Informazione e industria 4.0, con l’obiettivo di coinvolgere i giovani studenti al tema dell’innovazione digitale che ormai costituisce una delle prime priorità di investimento del sistema industriale e aziendale nel nostro Paese.

Le aziende del territorio si presentano quindi alle nuove generazioni per indicare la strada delle competenze del prossimo futuro di quelle che in buna sostanza potranno essere oggetto di piani di istruzione e alternanza scuola-lavoro sui quali la stessa Scuola punta ad investire.

EsseTi, attraverso l’intervento dell’Ing. Stefano Susini, CEO di Esseti e Vice presidente sezione terziario presso Confindustria Toscana Sud,  parlerà di ​“Cloud ​Computing e Cybersecurity”.

“Ritengo – afferma Stefano Susini,  che l’alternanza scuola/lavoro sia un momento fondamentale per la crescita dei lavoratori del domani. Le imprese di oggi hanno sempre meno bisogno di forme di apprendimento standardizzate e sempre più di giovani pronti ad imparare facendo, pronti a rispondere con le loro competenze e le loro capacità alle sfide continue che l’innovazione ci pone davanti. È fondamentale che scuola e imprese si avvicinino sempre più per poter progettare insieme percorsi che nello stesso tempo siano di stimolo per i ragazzi e li aiutino a superare la barriera fra momento formativo e momento applicativo che purtroppo permane nella nostra società. Sicuramente iniziative come questa contribuiscono a rafforzare il dialogo fra insegnanti e imprenditori che spesso è stato troppo debole in passato.”